
nötigt das Unternehmen zunächst ein „Mein Unternehmenskonto“, das mit einem ELSTER-Organisationszertifikat eingerichtet wird. Anschließend kann das Unternehmenskonto mit dem BSI-Portal verbunden werden. Dort werden unter anderem Angaben zur Einrichtung, zur Einordnung als wichtige oder besonders wichtige Einrichtung sowie zu den verantwortlichen Kontaktstellen hinterlegt. Weil die Einrichtung des Kontos und die interne Klärung der erforderlichen Angaben Zeit beanspruchen können, sollte der Prozess zentral koordiniert werden.
Verantwortlichkeiten sollten dabei eindeutig festgelegt sein. In der Praxis empfiehlt es sich, die Geschäftsleitung, die Informationssicherheit, die IT, die Rechts- oder Compliance-Funktion und gegebenenfalls weitere Fachbereiche einzubeziehen. So lässt sich vermeiden, dass widersprüchliche Angaben gemacht oder relevante Geschäftsbereiche bei der Bewertung übersehen werden.
Auch nach der erstmaligen Registrierung endet die Aufgabe nicht. Änderungen an den hinterlegten Angaben müssen dem BSI innerhalb der gesetzlichen Fristen mitgeteilt werden. Deshalb sollte das Unternehmen einen Prozess festlegen, durch den beispielsweise Änderungen von Kontaktpersonen, Unternehmensdaten oder relevanten Leistungen erkannt und im BSI-Portal aktualisiert werden. Die Registrierung darf nicht als einmalige administrative Tätigkeit betrachtet werden, sondern muss in die bestehenden Compliance- und Informationssicherheitsprozesse eingebunden sein.
Mit der NIS-2-Registrierung allein sind die gesetzlichen Anforderungen ebenfalls nicht erfüllt. Betroffene Einrichtungen müssen angemessene und verhältnismäßige technische, operative und organisatorische Maßnahmen zum Umgang mit Cybersicherheitsrisiken umsetzen. Dazu gehören unter anderem Risikoanalysen, Vorgaben zur Behandlung von Sicherheitsvorfällen, Maßnahmen zur Aufrechterhaltung des Geschäftsbetriebs, Backup- und Wiederherstellungsverfahren, Lieferkettensicherheit, Schwachstellenmanagement, Zugriffsschutz, Kryptografie sowie Schulungen für Mitarbeitende und Geschäftsleitungsorgane.
Zusätzlich gelten mehrstufige Meldepflichten für erhebliche Sicherheitsvorfälle. Unternehmen müssen daher nicht nur wissen, welche Vorfälle relevant sind, sondern auch festlegen, wer eine mögliche Meldepflicht bewertet, wer eine Meldung freigibt und wie die erforderlichen Informationen innerhalb der kurzen Fristen bereitgestellt werden. Entsprechende Abläufe sollten vorbereitet, dokumentiert und regelmäßig getestet werden.
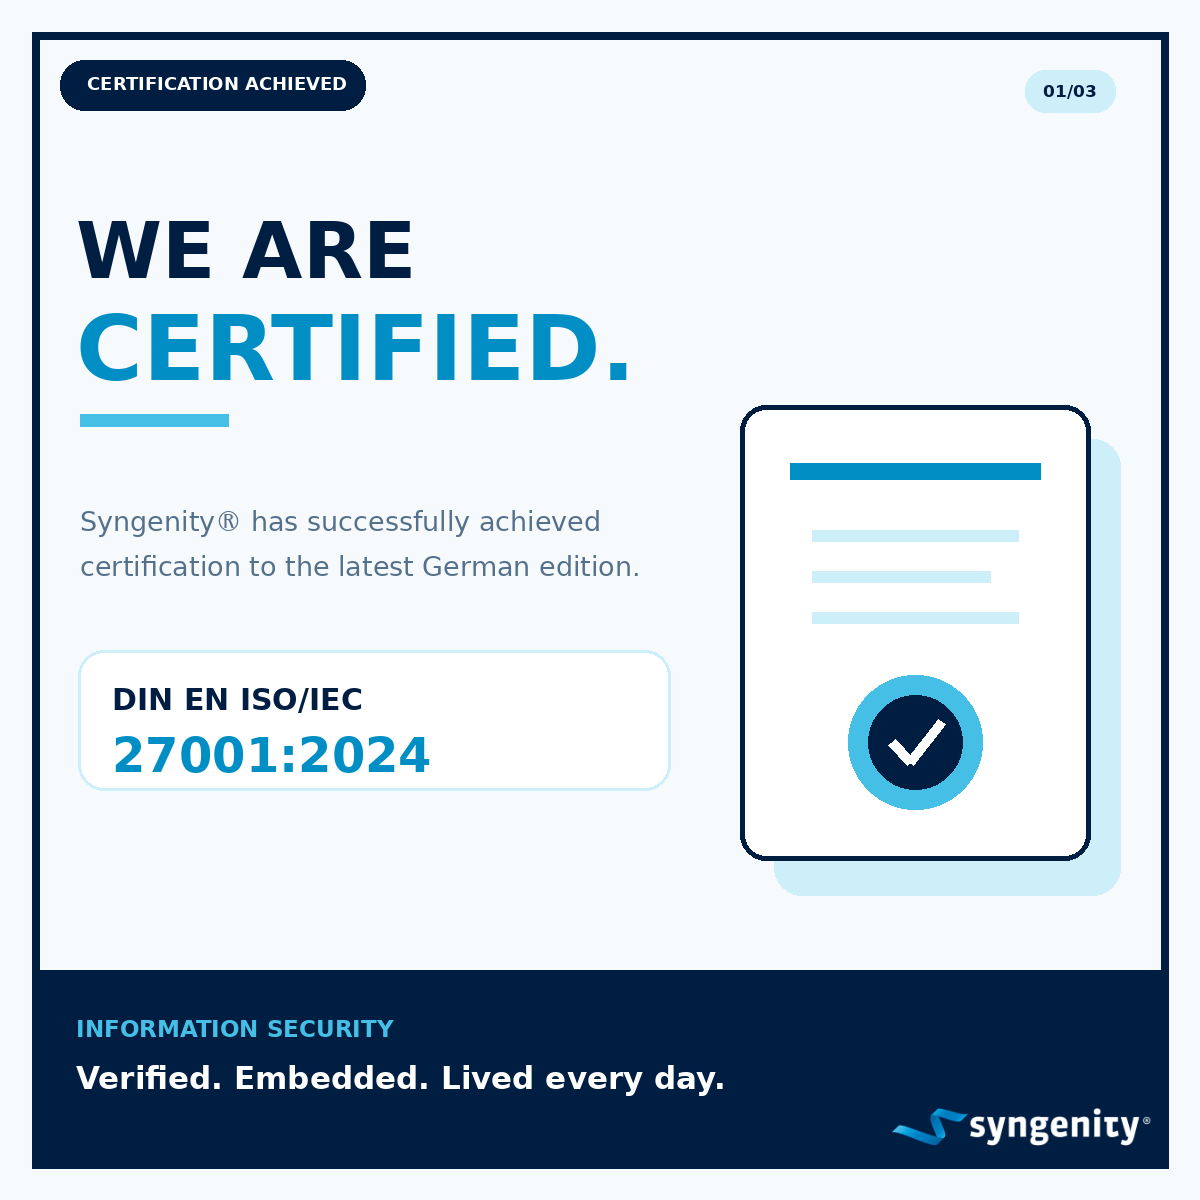
Ein bestehendes Informationssicherheitsmanagementsystem nach ISO 27001 kann die Umsetzung erheblich erleichtern. Viele bereits etablierte Prozesse, etwa das Risikomanagement, die Behandlung von Sicherheitsvorfällen, das Lieferantenmanagement, die Notfallvorsorge oder die interne Auditierung, lassen sich für NIS-2 nutzen. Dennoch ist eine Zertifizierung nach ISO 27001 kein automatischer Nachweis dafür, dass sämtliche gesetzlichen Pflichten erfüllt sind.
Die Norm und das Gesetz verfolgen zwar vergleichbare Ziele, unterscheiden sich jedoch in ihrem Geltungsbereich und in einzelnen verbindlichen Anforderungen. So enthält NIS-2 beispielsweise konkrete Vorgaben zur Registrierung, zur Meldung erheblicher Sicherheitsvorfälle und zur Verantwortung der Geschäftsleitung. Unternehmen mit einem Managementsystem nach ISO 27001 sollten deshalb eine gezielte Gegenüberstellung durchführen und vorhandene Prozesse um die noch fehlenden gesetzlichen Elemente ergänzen.
Eine solche Gap-Analyse verhindert, dass bereits gut aufgestellte Organisationen ihre bestehenden Strukturen unnötig neu entwickeln. Gleichzeitig macht sie sichtbar, wo zusätzliche Rollen, Meldewege, Nachweise oder Freigaben erforderlich sind. Auf diese Weise kann ISO 27001 als praktische Basis für die NIS-2-Umsetzung genutzt werden, ohne die Unterschiede zwischen Norm und Gesetz zu übersehen.
Besondere Aufmerksamkeit verdient die Verantwortung der Geschäftsleitung. Geschäftsleitungsorgane müssen die Umsetzung der Risikomanagementmaßnahmen billigen und deren Umsetzung überwachen. Außerdem sind sie verpflichtet, regelmäßig an Schulungen teilzunehmen, um Risiken und die Auswirkungen von Sicherheitsmaßnahmen angemessen beurteilen zu können. Die Betroffenheit und die daraus resultierenden Pflichten sollten deshalb nicht ausschließlich bei der IT-Abteilung oder beim Informationssicherheitsbeauftragten verbleiben.
Auch eine zunächst festgestellte Nichtbetroffenheit sollte regelmäßig überprüft werden. Änderungen bei Beschäftigtenzahlen, Umsatz, Bilanzsumme, Geschäftsmodell, angebotenen Dienstleistungen oder Unternehmensstruktur können zu einer neuen Bewertung führen. Unternehmen sollten daher festlegen, bei welchen Veränderungen eine erneute NIS-2-Betroffenheitsprüfung ausgelöst wird. Empfehlenswert ist außerdem eine turnusmäßige Überprüfung, damit die Dokumentation aktuell bleibt.
Fazit: Unternehmen, die noch keine eindeutige und dokumentierte Entscheidung zu ihrer NIS-2-Betroffenheit getroffen haben, sollten jetzt handeln. Die gesetzliche Registrierungsfrist und der zusätzlich kommunizierte Duldungszeitraum sind abgelaufen. Eine noch offene NIS-2-Registrierung sollte daher unverzüglich vorbereitet und über das BSI-Portal abgeschlossen werden. Gleichzeitig müssen die weiteren Anforderungen an Risikomanagement, Vorfallsmeldungen und die Verantwortung der Geschäftsleitung berücksichtigt werden.
Syngenity® GmbH unterstützt Unternehmen dabei, ihre Betroffenheit zu bewerten, das Ergebnis nachvollziehbar zu dokumentieren und die erforderlichen nächsten Schritte festzulegen. Darüber hinaus begleiten wir Organisationen bei der Umsetzung von NIS-2 sowie beim Aufbau oder bei der Weiterentwicklung eines Informationssicherheitsmanagementsystems nach ISO 27001. So entsteht nicht nur eine belastbare Grundlage für mögliche Rückfragen des BSI, sondern eine dauerhaft wirksame Struktur für Informationssicherheit und Compliance.