News von Syngenity®

Informationen zu Informationssicherheit, Cybersicherheit, Datenschutz und Syngenity! In einer zunehmend digitalisierten Welt sind diese Themen wichtiger denn je. Hier finden Sie aktuelle News rund um die Sicherheit Ihrer digitalen Daten.

Besuchen Sie regelmäßig unsere Seite und seien Sie immer einen Schritt voraus, wenn es um Ihre digitale Sicherheit geht.

Warum VdS 10000 der pragmatische erste Schritt für Unternehmen ist

Warum VdS 10000 der pragmatische erste Schritt für Unternehmen ist

  ISO 27001 Einstieg ist für viele kleine und mittlere Unternehmen ein anspruchsvolles Thema. Die Einführung eines Informationssicherheitsmanagementsystems wirkt auf den ersten Blick komplex, zeitintensiv und ressourcenaufwendig. Gerade Organisationen ohne eigene...
Warum viele Richtlinien scheitern

Warum viele Richtlinien scheitern

Richtlinien sind ein wesentlicher Bestandteil jedes Managementsystems. Ob Informationssicherheit, Datenschutz, KI-Governance oder Qualitätsmanagement: Eine Richtlinie soll Orientierung geben, Erwartungen definieren und Mitarbeitende dabei unterstützen, die richtigen...

Die häufigsten Fehler bei internen Audits

Die häufigsten Fehler bei internen Audits

Interne Audits gehören zu den wichtigsten Instrumenten eines wirksamen Managementsystems. Sie helfen Unternehmen dabei, Schwachstellen frühzeitig zu erkennen, Risiken zu reduzieren und Prozesse kontinuierlich zu verbessern. Dennoch scheitert so manches Audit bereits...

Die 3 größten Mythen über ISO 27001

Die 3 größten Mythen über ISO 27001

Viele Unternehmen denken bei ISO 27001 zunächst an umfangreiche Dokumentationen, komplizierte Anforderungen und hohe Kosten. Die internationale Norm für Informationssicherheitsmanagement hat den Ruf, komplex und vor allem für große Konzerne geeignet zu sein....

Grundschutz ++

Grundschutz ++

BSI Grundschutz++ steht für eine konsequente Weiterentwicklung des bewährten IT‑Grundschutzes und markiert einen wichtigen Schritt in Richtung moderner, resilienzorientierter Cybersecurity-Governance. Der klassische BSI Grundschutz gilt seit vielen Jahren als verlässliche Grundlage für Informationssicherheit in deutschen Organisationen.

Audit-Tips Vol. 5: Kontrollen verstehen: Der Zweck zählt

Audit-Tips Vol. 5: Kontrollen verstehen: Der Zweck zählt

Audit-Tips Vol. 5: Kontrollen verstehen: Der Zweck zählt
In vielen Unternehmen werden interne Kontrollen sorgfältig dokumentiert. Es wird festgehalten, wer sie durchführt, wie häufig sie stattfinden, welche Systeme dabei verwendet werden und welche Abläufe einzuhalten sind. Diese Beschreibungen sind wichtig, doch sie greifen zu kurz, wenn sie nur die Ausführung einer Kontrolle darstellen. Ein entscheidender Bestandteil fehlt häufig: die Begründung, warum die Kontrolle überhaupt existiert. Ohne diese Erklärung bleibt eine Kontrolle abstrakt und verliert einen wesentlichen Teil ihres Nutzens.

Mythos 3: Risikobewertung ohne praktischen Nutzen

Mythos 3: Risikobewertung ohne praktischen Nutzen

ISO 27001: Mythos vs. Reality – Mythos 3: Die Risikobewertung ist ein rein theoretischer Schritt ohne praktischen Nutzen
In vielen Organisationen hält sich hartnäckig die Annahme, dass die Risikobewertung im Rahmen der ISO 27001 zwar eine notwendige Dokumentationspflicht ist, aber kaum einen realen Mehrwert für das tägliche Handeln bietet. Oft wird dieser Schritt als eine Art theoretische Übung betrachtet, die in Tabellen, Bewertungsmatrizen oder abstrakten Kriterien endet. Doch diese Sichtweise unterschätzt die zentrale Bedeutung der Risikobewertung erheblich. Denn während die Risikoanalyse lediglich beschreibt, welche Risiken existieren und wie sie entstehen, ist es erst die Risikobewertung, die aus dieser Informationssammlung ein handlungsorientiertes Instrument macht.

Audit Tips Vol. 4 Audit Readiness

Audit Tips Vol. 4 Audit Readiness

Audit Tips Vol. 4: Audit Readiness Audit Readiness ist keine punktuelle Aufgabe, sondern ein kontinuierlicher Bestandteil wirksamer Unternehmensführung. Dennoch behandeln viele Organisationen Audits nach wie vor wie ein jährlich wiederkehrendes Ausnahmeereignis. Wenn...

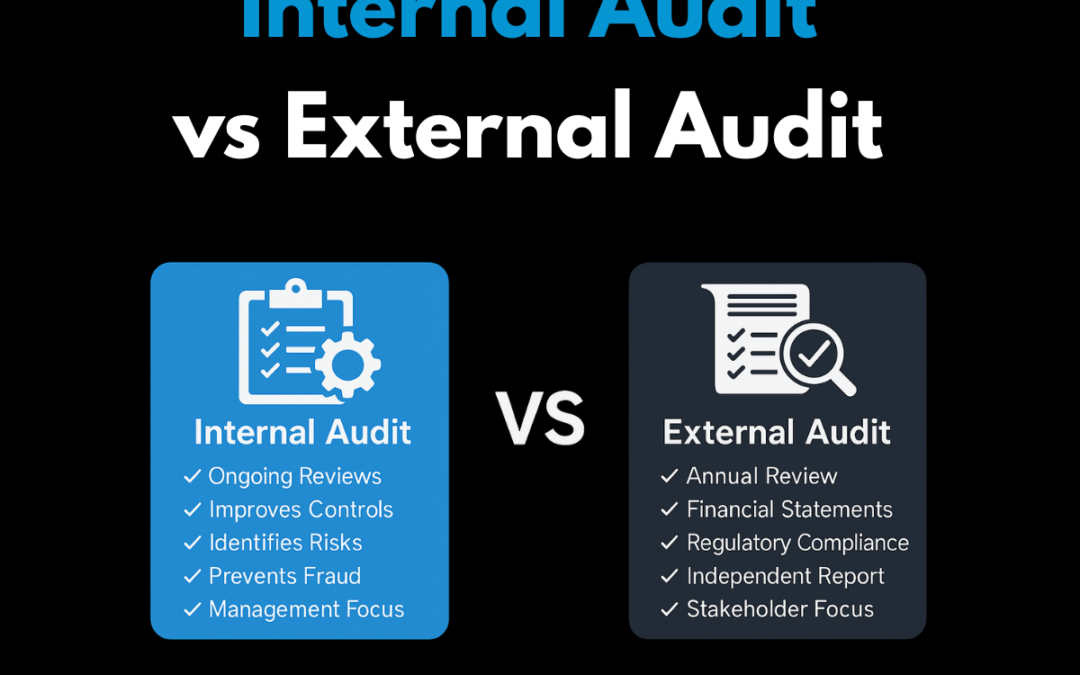
Interner Audit vs Externen Audit

Interner Audit vs Externen Audit

Internal Audit vs. External Audit – warum beide entscheidend für ein starkes Governance‑Framework sind
Unternehmen stehen heute vor einer wachsenden Anzahl regulatorischer Anforderungen, steigenden Sicherheitsrisiken und immer komplexeren Geschäftsprozessen. In diesem Umfeld nehmen Audits eine zentrale Rolle ein, wenn es darum geht, Vertrauen aufzubauen, Transparenz zu schaffen und langfristige organisatorische Resilienz sicherzustellen. Dennoch wird häufig unterschätzt, wie unterschiedlich interne und externe Audits sind und welchen Beitrag beide für ein robustes Governance‑Framework leisten. Dabei ergänzen sie sich in ihrer Wirkung und bieten Unternehmen gemeinsam einen umfassenden Blick auf Effektivität, Sicherheit und Compliance.

Mythos 2: Risk Assessment ist nur formaler Auditpunkt

Mythos 2: Risk Assessment ist nur formaler Auditpunkt

ISO 27001: Mythos vs. Realität – Mythos 2: Das Risk Assessment ist nur ein formaler Auditpunkt
In vielen Unternehmen hält sich hartnäckig die Vorstellung, dass das Risk Assessment nach ISO 27001 vor allem ein formaler Bestandteil der Zertifizierung ist. Manche Organisationen betrachten die Risikoanalyse als einmalige Pflichtaufgabe, die vor dem Audit erfüllt werden muss, um die Zertifizierung zu erreichen. Sobald das Zertifikat erteilt wurde, verliert das Thema in der Praxis häufig an Aufmerksamkeit. Dieser Mythos führt jedoch zu erheblichen Fehlinterpretationen des Standards und kann die Wirksamkeit des gesamten Informationssicherheitsmanagementsystems beeinträchtigen.

Consent Management Platform von Real Cookie Banner