Alle Kästchen sind angekreuzt. Der Lieferant bestätigt Verschlüsselung, Zugriffskontrollen, regelmäßige Backups und ein Notfallkonzept. Der Fragebogen wandert in die Ablage, die Lieferantenbewertung gilt als erledigt. Doch würden Sie Ihre kritischen Geschäftsprozesse wirklich allein auf diese Antworten stützen?
Ein Fragebogen zeigt, was ein Lieferant über seine Sicherheit sagt. Wie gut die beschriebenen Maßnahmen in der Praxis funktionieren, zeigt er nicht. Dieser Beitrag erklärt, wie eine risikobasierte Lieferantenbewertung aussieht, welche Anforderungen ISO 27001 und NIS-2 an das Lieferantenmanagement stellen und wie Unternehmen mit vertretbarem Aufwand zu belastbaren Ergebnissen kommen.
Warum Lieferanten zum Sicherheitsrisiko werden
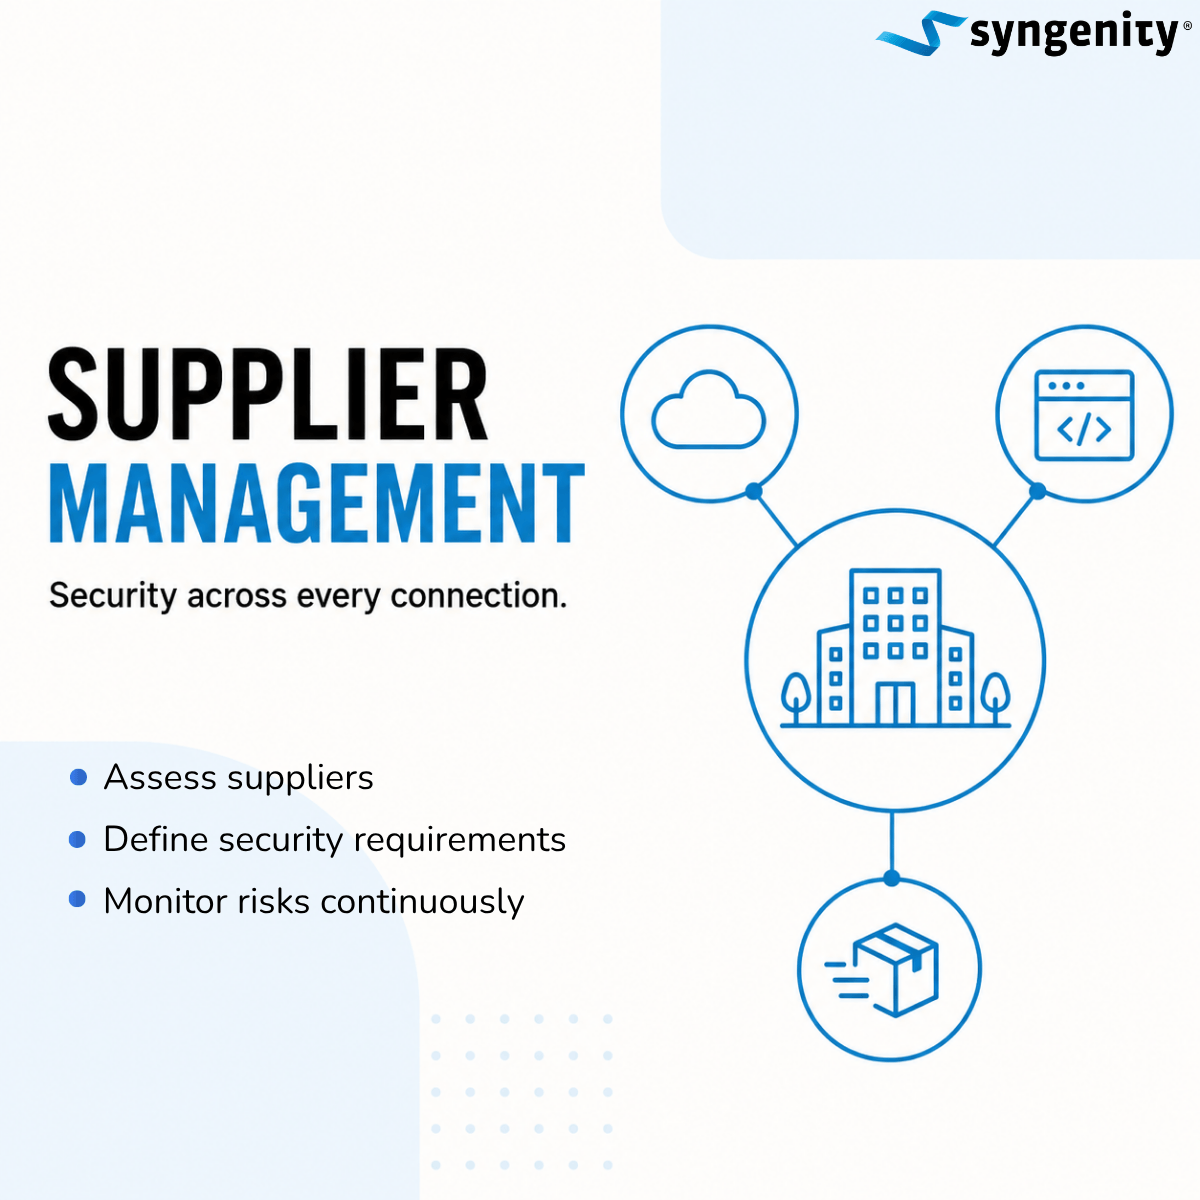
Kaum ein Unternehmen arbeitet heute ohne externe Partner. Cloud-Anbieter speichern Daten, IT-Dienstleister betreiben Systeme, Softwarehersteller haben Fernwartungszugänge und Logistikpartner kennen Kundenadressen. Jeder dieser Partner erweitert die eigene Angriffsfläche. Zahlreiche Sicherheitsvorfälle der vergangenen Jahre hatten ihren Ursprung nicht im betroffenen Unternehmen selbst, sondern bei einem Dienstleister oder in der Software-Lieferkette. Für die Informationssicherheit bedeutet das: Die eigenen Schutzmaßnahmen sind nur so stark wie die der Partner, die Zugriff auf Daten, Systeme oder Prozesse haben.
Was ein Fragebogen leisten kann und was nicht
Selbstauskünfte sind ein sinnvoller Einstieg in die Lieferantenbewertung. Sie verschaffen einen ersten Überblick, machen die eigenen Erwartungen transparent und schaffen eine dokumentierte Grundlage für weitere Gespräche. Ihre Grenze liegt jedoch in der Natur der Sache: Sie spiegeln ausschließlich die Sicht des Lieferanten wider. Ob die angegebene Mehrfaktor-Authentifizierung tatsächlich für alle Administratorkonten gilt oder ob das Notfallkonzept jemals geübt wurde, lässt sich aus einem Häkchen nicht ablesen.
Hinzu kommt ein praktisches Problem. Viele Fragebögen sind generisch und werden an alle Lieferanten gleichermaßen verschickt, egal ob Kantinenbetreiber oder Rechenzentrumsdienstleister. Das bindet auf beiden Seiten Zeit, ohne die wirklich kritischen Beziehungen ausreichend zu beleuchten.
Welche Anforderungen ISO 27001 und NIS-2 stellen
Die ISO 27001 widmet den Lieferantenbeziehungen im Anhang A gleich mehrere Controls. A.5.19 fordert Prozesse, um Informationssicherheitsrisiken aus der Nutzung von Lieferantenprodukten und -dienstleistungen zu steuern. A.5.20 verlangt, Sicherheitsanforderungen vertraglich zu vereinbaren, A.5.21 adressiert die IKT-Lieferkette und A.5.22 die regelmäßige Überwachung und Überprüfung von Lieferantendienstleistungen. Gerade der letzte Punkt macht deutlich, dass eine einmalige Abfrage nicht ausreicht.
Auch die europäische NIS-2-Richtlinie zählt die Sicherheit der Lieferkette in Artikel 21 ausdrücklich zu den Risikomanagementmaßnahmen, die betroffene Einrichtungen umsetzen müssen. Dabei sollen sie auch die Sicherheitspraktiken ihrer direkten Lieferanten und Dienstleister berücksichtigen. In der Automobilindustrie führt zudem TISAX dazu, dass Lieferantenbewertung und Nachweisführung längst zum Tagesgeschäft gehören.
Risikobasierte Lieferantenbewertung in vier Schritten
Kritikalität bestimmen
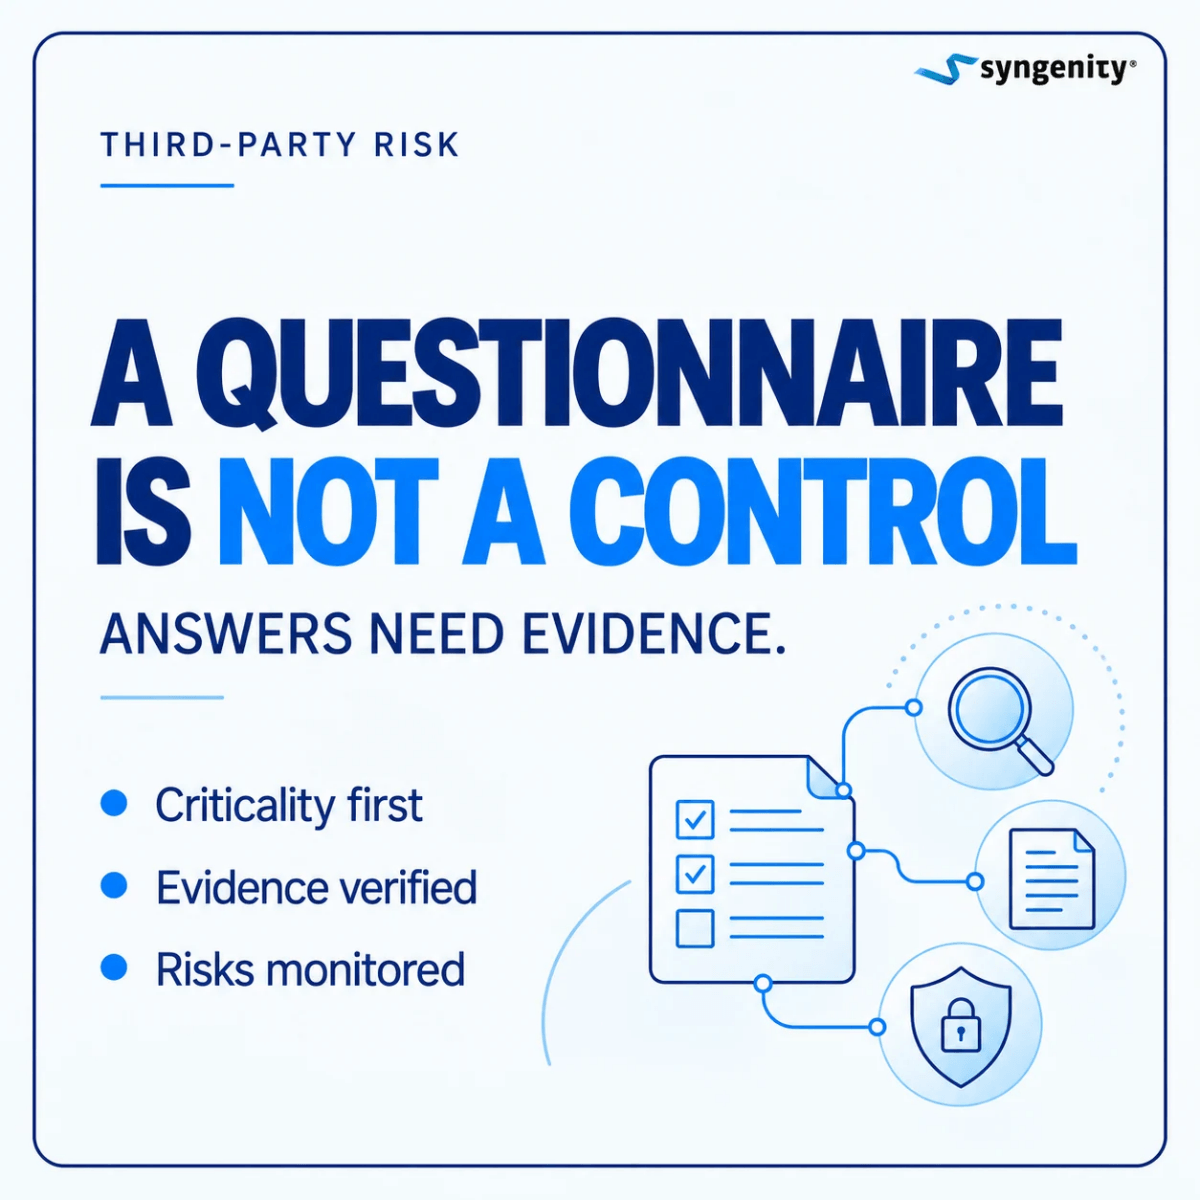
Am Anfang steht nicht der Fragebogen, sondern die Frage: Wovon hängt unser Geschäft ab? Drei Kriterien helfen bei der Einstufung. Hat der Lieferant Zugriff auf sensible oder personenbezogene Daten? Unterstützt er einen kritischen Geschäftsprozess? Und wie schwierig wäre es, ihn kurzfristig zu ersetzen? Wer bereits eine Business Impact Analyse durchgeführt hat, findet hier viele Antworten. Aus der Einstufung ergibt sich, wie tief die Lieferantenbewertung im Einzelfall gehen muss.
Passende Nachweise einfordern
Bei kritischen Lieferanten reicht die Selbstauskunft nicht. Sinnvolle Nachweise sind etwa ein ISO-27001-Zertifikat, ein TISAX-Label, Prüfberichte nach SOC 2 oder ISAE 3402, Zusammenfassungen von Penetrationstests oder Protokolle von Notfallübungen. Bei Zertifikaten lohnt sich ein genauer Blick auf den Geltungsbereich: Deckt er wirklich die Dienstleistung ab, die Sie beziehen? In besonders kritischen Fällen kann auch ein Audit beim Lieferanten angemessen sein.
Lücken nachverfolgen und Maßnahmen vereinbaren
Abweichungen sind kein Grund, eine Zusammenarbeit sofort zu beenden. Entscheidend ist, wie mit ihnen umgegangen wird. Werden Lücken erkannt, sollten konkrete Maßnahmen mit Fristen und Verantwortlichen vereinbart und idealerweise vertraglich festgehalten werden. Bleiben Risiken bestehen, müssen sie bewusst bewertet und dokumentiert akzeptiert werden.
Kontinuierlich überwachen
Eine Lieferantenbewertung ist eine Momentaufnahme. Dienstleistungen verändern sich, neue Subunternehmer kommen hinzu, Rechenzentrumsstandorte werden verlegt, und auch die eigenen Abhängigkeiten wachsen. Der Überprüfungsrhythmus sollte sich daher an der Kritikalität orientieren und zusätzlich anlassbezogen greifen, etwa nach einem Sicherheitsvorfall beim Lieferanten oder bei einer wesentlichen Vertragsänderung.
Lieferantenbewertung in der Praxis: ein typisches Szenario
Ein mittelständischer Automobilzulieferer lässt seine Datensicherung von einem externen IT-Dienstleister betreiben. Der Fragebogen kommt vollständig positiv zurück, ein ISO-27001-Zertifikat liegt vor. Erst die genauere Prüfung zeigt: Der Geltungsbereich des Zertifikats umfasst nur das Hosting, nicht den Managed-Backup-Service. Ein Wiederherstellungstest für die Daten dieses Kunden wurde nie durchgeführt. Gemeinsam vereinbaren beide Seiten einen jährlichen Wiederherstellungstest mit Ergebnisbericht. Ohne risikobasierte Lieferantenbewertung wäre diese Lücke erst im Ernstfall aufgefallen.
Bei Syngenity unterstützen wir Unternehmen dabei, ihre Lieferantenbewertung an Kritikalität, Nachweisen und laufendem Risiko auszurichten, von der Einstufung der Lieferanten bis zur kontinuierlichen Überwachung.
Fazit: Lieferantenbewertung braucht mehr als Häkchen
Ein Fragebogen ist ein nützlicher Ausgangspunkt, aber kein Beweis. Eine wirksame Lieferantenbewertung beginnt beim eigenen Risiko, fordert bei kritischen Partnern belastbare Nachweise ein, verfolgt Lücken konsequent nach und wird regelmäßig wiederholt. So erfüllen Unternehmen nicht nur die Anforderungen von ISO 27001 und NIS-2, sondern schützen vor allem ihre kritischen Prozesse. Am Ende zählen nicht die Antworten im Fragebogen, sondern die Entscheidungen, die Sie daraus ableiten.
Wie prüft Ihr Unternehmen die Sicherheit seiner Lieferanten, nachdem der Fragebogen zurückgekommen ist?