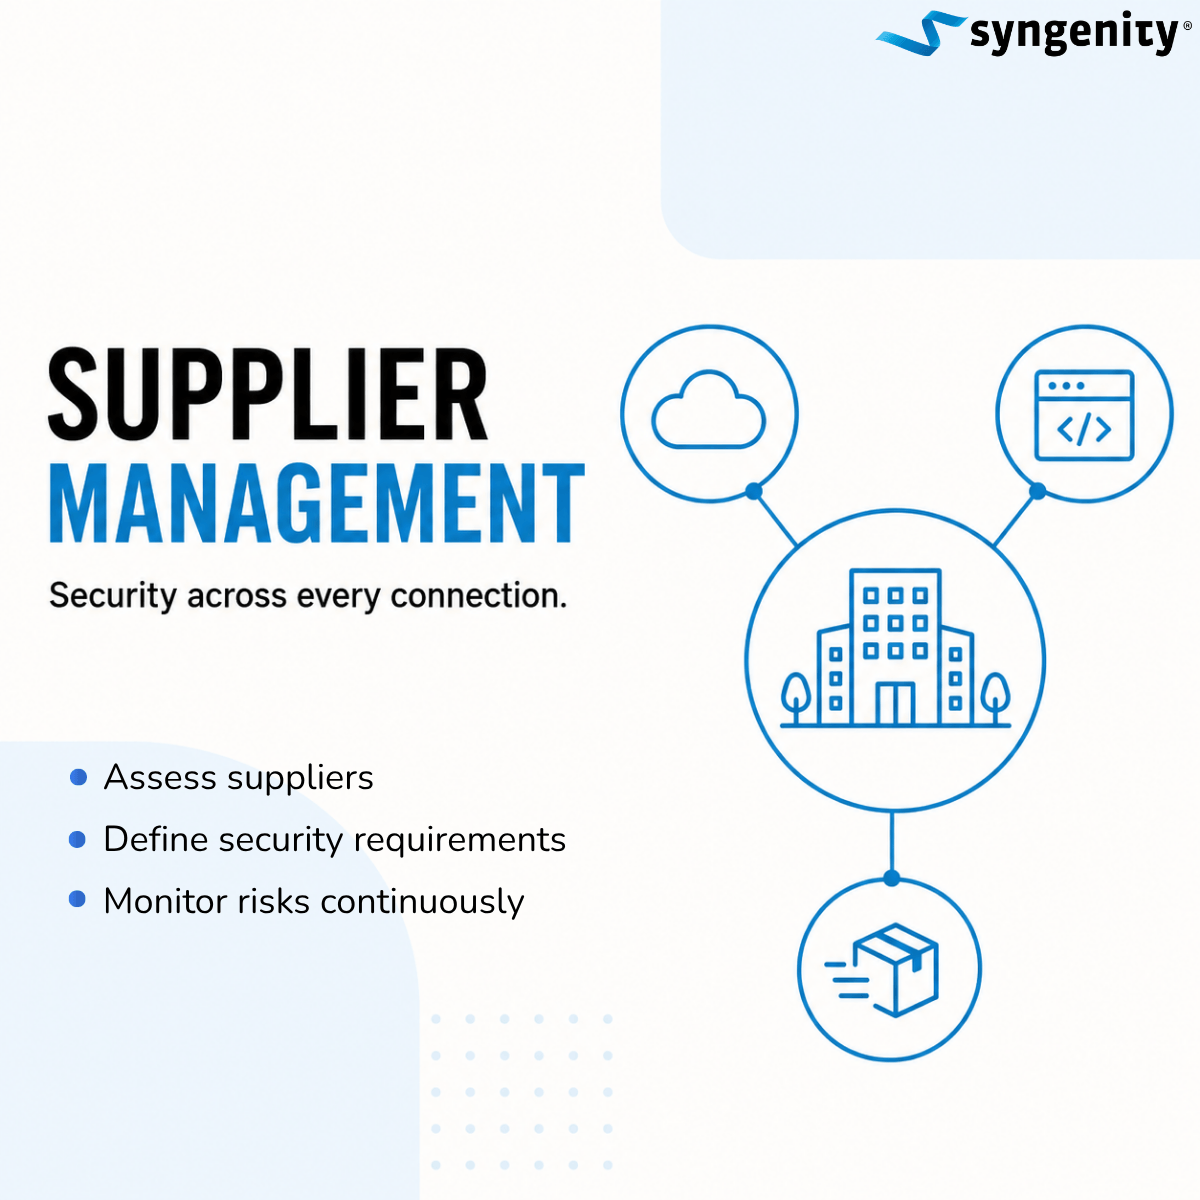
Kaum ein Unternehmen erbringt heute noch alle Leistungen vollständig selbst. Cloud-Plattformen speichern geschäftskritische Daten, externe IT-Dienstleister betreuen Systeme, Softwareanbieter liefern zentrale Anwendungen und spezialisierte Partner übernehmen einzelne Geschäftsprozesse. Diese Zusammenarbeit schafft Effizienz, erweitert aber zugleich die eigene Angriffsfläche. Denn ein Sicherheitsvorfall bei einem Dienstleister kann sehr schnell die eigene Organisation treffen.
Ein wirksames Lieferantenmanagement ist deshalb weit mehr als eine Aufgabe des Einkaufs. Es verbindet Risikomanagement, Vertragsgestaltung, laufende Kontrolle und Notfallvorsorge. Auch die ISO 27001 greift diese Abhängigkeiten gezielt auf. Sie fordert Unternehmen dazu auf, externe Beziehungen nicht nur wirtschaftlich, sondern auch aus Sicht der Informationssicherheit zu steuern. Entscheidend ist dabei, Lieferantenrisiken über den gesamten Lebenszyklus einer Zusammenarbeit zu betrachten – von der Auswahl bis zur geordneten Beendigung.
Warum Lieferanten zu einem Sicherheitsrisiko werden können
Externe Partner erhalten häufig Zugang zu Daten, Systemen, Gebäuden oder Geschäftsprozessen. Ein Cloud-Anbieter verarbeitet möglicherweise personenbezogene und vertrauliche Informationen. Ein Wartungsdienstleister besitzt privilegierte Fernzugänge. Ein Softwarehersteller liefert Updates für eine Anwendung, ohne die zentrale Abläufe nicht funktionieren würden. Selbst wenn das eigene Unternehmen gut geschützt ist, können Schwachstellen bei diesen Partnern direkte Auswirkungen auf Vertraulichkeit, Integrität und Verfügbarkeit haben.
Ein typisches Beispiel ist ein kompromittiertes Administratorkonto eines IT-Dienstleisters. Nutzt der Anbieter dasselbe Konto für mehrere Kunden oder fehlen eine starke Authentisierung und eine angemessene Protokollierung, können Angreifer über den Dienstleister in verschiedene Kundensysteme gelangen. Ein weiteres Beispiel ist der Ausfall eines Cloud-Dienstes. Sind keine tragfähigen Notfallverfahren, Datenexporte oder Alternativen vorbereitet, kann aus einer Störung beim Anbieter eine längere Betriebsunterbrechung im eigenen Unternehmen werden.
Solche Lieferantenrisiken lassen sich nicht vollständig übertragen. Auch wenn eine Leistung ausgelagert wird, verbleibt die Verantwortung für die eigenen Informationen, Prozesse und Verpflichtungen grundsätzlich bei der beauftragenden Organisation. Ein Vertrag oder ein Zertifikat des Anbieters kann die Bewertung unterstützen, ersetzt jedoch keine eigene, risikobasierte Prüfung.
Welche Rolle spielt die ISO 27001?
Die ISO 27001 stellt Anforderungen an ein Informationssicherheitsmanagementsystem und enthält in Annex A einen Referenzkatalog möglicher Maßnahmen. In der Ausgabe von 2022 behandeln fünf Controls ausdrücklich Lieferantenbeziehungen, die ICT-Lieferkette und Cloud-Dienste.
A.5.19 und A.5.20: Risiken und vertragliche Anforderungen
Control A.5.19 richtet den Blick auf die Sicherheit in Lieferantenbeziehungen. Organisationen sollen geeignete Prozesse festlegen, um Risiken zu steuern, die aus der Nutzung von Produkten und Dienstleistungen externer Anbieter entstehen. Dazu gehört zunächst, relevante Partner zu identifizieren und nach ihrem möglichen Einfluss auf das Unternehmen zu bewerten.
A.5.20 überführt diese Betrachtung in Vereinbarungen. Sicherheitsanforderungen sollten nicht nur intern bekannt sein, sondern nachvollziehbar mit dem Anbieter geregelt werden. Abhängig von Schutzbedarf und Leistungsumfang können dazu Vorgaben zu Zugriffen, Verschlüsselung, Sicherheitsvorfällen, Unterauftragnehmern, Schwachstellen, Notfallvorsorge, Prüfungen sowie zur Rückgabe oder Löschung von Daten gehören.
Damit wird deutlich: Gute Vertragsgestaltung beginnt nicht bei einer Standardklausel, sondern bei einer konkreten Risikobewertung. Nur wenn das Unternehmen seine Anforderungen kennt, kann es diese wirksam vereinbaren und später kontrollieren.
A.5.21 und A.5.22: Lieferkette und laufende Überwachung
A.5.21 erweitert den Blick auf die Lieferkette für Informations- und Kommunikationstechnologie. Ein direkter Vertragspartner ist häufig selbst von Herstellern, Rechenzentren, Plattformen oder Open-Source-Komponenten abhängig. Diese Unterbeauftragungen und technischen Abhängigkeiten können zusätzliche Lieferantenrisiken erzeugen, die für den Kunden zunächst kaum sichtbar sind.
A.5.22 macht deutlich, dass die Bewertung nicht mit der Vertragsunterzeichnung endet. Leistungen, Sicherheitsnachweise und wesentliche Änderungen müssen während der Zusammenarbeit überwacht und überprüft werden. Ändert ein Anbieter seinen Standort, seine Infrastruktur, wichtige Unterauftragnehmer oder den Leistungsumfang, kann sich auch das Risikoprofil verändern. Das Lieferantenmanagement benötigt deshalb feste Überprüfungsintervalle und anlassbezogene Neubewertungen.
A.5.23: Cloud-Dienste kontrolliert nutzen
Bei Cloud-Diensten sind Zuständigkeiten zwischen Kunde und Anbieter verteilt. A.5.23 adressiert daher Prozesse für Beschaffung, Nutzung, Steuerung und Beendigung von Cloud-Services. Vor der Einführung sollte geklärt werden, welche Daten verarbeitet werden, wo die Verarbeitung stattfindet, welche Sicherheitsfunktionen verfügbar sind und welche Aufgaben beim Kunden verbleiben.
Auch die Exit-Phase gehört dazu. Unternehmen sollten vorab wissen, in welchem Format Daten exportiert werden können, welche Fristen gelten und wie die sichere Löschung nach Vertragsende nachgewiesen wird. Ein Cloud-Ausgangsszenario erst bei einer Kündigung zu entwickeln, ist häufig zu spät.
Die Controls sind dabei nicht als starre Checkliste zu verstehen, die jedes Unternehmen identisch umsetzen muss. Im Rahmen der ISO 27001 wird risikobasiert entschieden, welche Maßnahmen für den eigenen Anwendungsbereich notwendig sind. Die Auswahl und mögliche Nichtanwendbarkeit werden in der Anwendbarkeitserklärung nachvollziehbar begründet.
Vom Onboarding bis zum Exit: ein praxistauglicher Prozess
Ein belastbarer Prozess beginnt bereits vor der Beauftragung. Zunächst sollte festgestellt werden, welche Informationen, Systeme oder Prozesse der Anbieter berührt. Daraus lässt sich ableiten, wie kritisch die Leistung ist und welche Prüfungstiefe erforderlich wird. Ein Lieferant für allgemeines Büromaterial benötigt eine andere Bewertung als ein Betreiber der zentralen ERP-Plattform.
Bei kritischen Partnern kann die Prüfung unter anderem vorhandene Zertifizierungen, deren tatsächlichen Geltungsbereich, Sicherheitskonzepte, Notfallverfahren, technische Schutzmaßnahmen und den Umgang mit Unterauftragnehmern umfassen. Fragebögen sind dabei ein sinnvolles Hilfsmittel, liefern allein aber noch keinen belastbaren Nachweis. Aussagen sollten dort, wo es dem Risiko entspricht, durch geeignete Dokumente, Auditberichte, Testergebnisse oder vertragliche Zusicherungen belegt werden.
Nach der Auswahl müssen die identifizierten Anforderungen in Vertrag, Leistungsbeschreibung oder Sicherheitsanlage einfließen. Sinnvoll sind beispielsweise klare Meldewege und Fristen für Sicherheitsvorfälle, Regeln für administrative Zugriffe, vereinbarte Wiederherstellungszeiten und Rechte zur Überprüfung. Auch Verantwortlichkeiten auf beiden Seiten sollten eindeutig benannt sein.
Im laufenden Betrieb verbindet ein wirksames Lieferantenmanagement diese Vereinbarungen mit messbaren Kontrollen. Dazu können regelmäßige Servicegespräche, die Bewertung von Sicherheitsvorfällen, die Prüfung aktueller Zertifikate, die Nachverfolgung offener Maßnahmen und eine erneute Risikobewertung bei wesentlichen Veränderungen gehören. Werden Abweichungen festgestellt, müssen Verantwortliche entscheiden, ob Verbesserungsmaßnahmen, zusätzliche Kontrollen oder gegebenenfalls ein Anbieterwechsel erforderlich sind.
Praxisbeispiel: Der Cloud-Anbieter mit gültigem Zertifikat
Ein Unternehmen möchte eine neue Kollaborationsplattform einführen. Der Anbieter verweist auf ein gültiges Zertifikat und wird deshalb zunächst als ausreichend sicher bewertet. Bei genauerer Prüfung zeigt sich jedoch, dass der Zertifizierungsumfang nur einen Teil der angebotenen Dienste abdeckt. Für die konkret genutzte Plattform bleiben außerdem Fragen zur Datenlokation, zur Nutzung von Unterauftragnehmern und zur Wiederherstellung gelöschter Inhalte offen.
Die verantwortlichen Bereiche prüfen daher nicht nur das Vorhandensein des Zertifikats, sondern auch dessen Geltungsbereich und Aussagekraft. Zusätzlich werden Sicherheitsanforderungen für den konkreten Anwendungsfall definiert und offene Punkte vertraglich geregelt. Dieses Beispiel zeigt, warum Informationssicherheit nicht durch das Sammeln von Nachweisen entsteht. Entscheidend ist, ob die Nachweise zum eigenen Risiko, zum genutzten Service und zum Schutzbedarf der verarbeiteten Informationen passen.
Was Unternehmen aus den BSI-Empfehlungen ableiten können
Die Best-Practice-Empfehlungen des UP KRITIS zu Sicherheitsanforderungen an Lieferanten wurden für Kritische Infrastrukturen entwickelt. Sie verfolgen einen praxisnahen Ansatz: Anforderungen sollen auf Grundlage des Schutzbedarfs und der Art der beauftragten Leistung ausgewählt, dokumentiert und vertraglich vereinbart werden. Wird eine Anforderung ausgeschlossen oder verändert, sollte auch diese Entscheidung nachvollziehbar begründet sein.
Diese Grundlogik ist nicht nur für KRITIS-Unternehmen hilfreich. Auch andere Organisationen können daraus ableiten, dass Sicherheitsanforderungen nicht unterschiedslos auf jeden Anbieter angewendet werden sollten. Ein risikobasierter Ansatz schafft Prioritäten und verhindert zugleich, dass kritische Dienstleister mit einem zu oberflächlichen Standardfragebogen bewertet werden.
Für ein wirksames Lieferantenmanagement bedeutet das: Je größer der mögliche Schaden eines Ausfalls, Datenverlustes oder unberechtigten Zugriffs ist, desto konkreter müssen Auswahl, Vereinbarungen und Überwachung ausgestaltet werden. Das macht die Prozesse nicht nur prüfbarer, sondern stärkt auch die tatsächliche Widerstandsfähigkeit der Organisation.
Typische Schwachstellen im Supplier Management
In der Praxis liegt das Problem selten darin, dass überhaupt keine Unterlagen existieren. Häufig fehlt vielmehr die Verbindung zwischen den einzelnen Schritten. Der Einkauf holt einen Fragebogen ein, die IT prüft die technische Anbindung und die Rechtsabteilung verhandelt den Vertrag – doch niemand führt die Ergebnisse in einer gemeinsamen Risikobetrachtung zusammen.
Ebenso problematisch ist eine einmalige Prüfung ohne anschließende Überwachung. Zertifikate können auslaufen, Leistungen können sich verändern und neue Unterauftragnehmer können hinzukommen. Auch festgestellte Abweichungen verlieren ihren Wert, wenn Verantwortliche und Fristen für die Nachverfolgung fehlen.
Ein weiterer Schwachpunkt ist die fehlende Vorbereitung auf Störungen oder das Vertragsende. Wer nicht weiß, wie Daten zurückgeführt, Zugänge entzogen und alternative Leistungen aktiviert werden, bleibt trotz guter Präventionsmaßnahmen abhängig. Die Steuerung von Lieferantenrisiken muss deshalb auch Business Continuity, Incident Management und Exit-Szenarien berücksichtigen.
Fazit: Lieferantensicherheit ist gemeinsame Verantwortung
Unternehmen können Leistungen auslagern, nicht jedoch die Verantwortung für die damit verbundenen Risiken. Lieferanten, Softwareanbieter und Cloud-Dienste müssen deshalb systematisch in das Management der Informationssicherheit eingebunden werden.
Die ISO 27001 bietet mit den Controls A.5.19 bis A.5.23 einen geeigneten Rahmen: Risiken werden vor der Beauftragung bewertet, Anforderungen vertraglich geregelt, ICT-Lieferketten berücksichtigt und Leistungen während ihrer gesamten Laufzeit überwacht. Entscheidend ist jedoch die praktische Umsetzung. Ein ausgefüllter Fragebogen oder ein Zertifikat allein schaffen noch keine Sicherheit.
Syngenity® GmbH unterstützt Organisationen beim Aufbau und bei der Weiterentwicklung eines wirksamen Supplier Risk Managements. Dazu gehören risikobasierte Lieferantenbewertungen, die Umsetzung der relevanten ISO-27001-Controls, die Definition geeigneter Sicherheitsanforderungen sowie die Gestaltung nachvollziehbarer Überwachungs- und Governance-Prozesse.
Denn die Sicherheit einer Organisation endet nicht an der eigenen Unternehmensgrenze. Sie reicht bis zu den Partnern, auf deren Leistungen das Unternehmen täglich vertraut.